

AI時代の騙しのテクニック:高度化するソーシャルエンジニアリング攻撃New

はじめに
ソーシャルエンジニアリングは、システムの欠陥ではなく人の判断を標的とし、攻撃者にとって都合のよい操作を標的に実行させる攻撃です。フィッシング、ビジネスメール詐欺、ヘルプデスクへのなりすましが代表例です。生成AIの普及により、自然な文面で、標的の言語や職種ごとに作り分けられたフィッシングメールの作成が容易になっており、文書だけでなく、音声や映像を用いたなりすましも登場しています。本記事では、AIがソーシャルエンジニアリングの何を変えたかを整理したうえで、実際に確認されている攻撃事例と、AI時代に人や組織に求められる対策を解説します。
ソーシャルエンジニアリングとは
NISTは、ソーシャルエンジニアリングを、相手と関係を築いて信頼を得ることで、機微情報の開示、不正アクセス、詐欺へ導く行為と定義しています[1]。システムではなく人を標的とし、認証情報の入力、機密情報の開示、送金、アプリケーションのインストールなど、本来行うべきでない操作を実行させることを目的とします。フィッシング、スミッシング(SMSによるフィッシング)、ビッシング(音声によるフィッシング)、ビジネスメール詐欺、ヘルプデスクへのなりすましは、ソーシャルエンジニアリングの代表的な例です。攻撃手段が変わっても攻撃の組み立ては共通しており、攻撃者は接触の口実を用意し、標的の信頼を得たうえで、確認の手間をかけさせないまま目的の操作の実行へ導きます。英国NCSCは、詐欺メッセージに現れる兆候を5つ挙げています(表1)[2]。
表 1 NCSCが挙げる詐欺メッセージの5つの兆候
| 兆候 | 内容 | 例 |
| 権威(Authority) | 公的な立場や身分を装う | 銀行、医師、弁護士、官公庁 |
| 緊急性(Urgency) | 応答の期限を決めて急がせる | 「24時間以内に」、「直ちに」 |
| 感情(Emotion) | 不安・恐怖・期待・好奇心を刺激する | 脅迫的な表現、偽の支援の申し出 |
| 希少性(Scarcity) | 入手困難なものを提示する | チケット、金銭、治療法 |
| 時事性(Current events) | 時事や行事に便乗する | 大型イベント、確定申告 |
これらの兆候は、単独で現れるとは限りません。たとえばビジネスメール詐欺では、経営層を装う(権威)、当日中の処理を求める(緊急性)、取引先を失う不安を煽る(感情)という兆候が同時に現れることがあります。
AIを利用したソーシャルエンジニアリング攻撃の事例
政府機関やセキュリティベンダーにより、実際のソーシャルエンジニアリング攻撃でAIが使われた事例が報告されています。ここでは、手口の異なる3つの事例を取り上げます。
AI生成の人物像を使った潜入とフィッシング
Microsoftは2026年3月の報告において、攻撃者が生成AIを利用し、フィッシングの誘い文句の作成、コンテンツの翻訳、窃取した情報の整理・要約を行っていると観測しています[3]。同報告が挙げる攻撃者は、生成AIを使って違和感のない氏名やメール形式を備えた偽の人物像を作り、盗んだ身分証明書に自らの顔を合成したうえで、面接では音声変換ソフトを使うことでリモートのIT技術者として採用されています。AI生成の顔写真を複数の人物像で使い回す、標的の職種や所属に応じて文面を動的に調整するといった手口も報告されています。
AI音声を利用したなりすまし
FBIは2025年に、AI生成の音声メッセージとSMSで米政府高官になりすます活動について注意喚起しています[4]。AI生成の音声を送り、標的に合わせた話題に関するやり取りで信頼を得たうえで、暗号化メッセージングアプリへの移行を求め、そこで悪意あるリンクを渡します。接触から誘導までの一連の攻撃プロセス内で、AI生成の音声が信頼獲得のために利用されています。
ディープフェイク映像による会議でのなりすまし
2024年1月、英国の設計・エンジニアリング企業Arupの香港拠点で、財務を担当する従業員が、英国在勤のCFOを装うメールを受け取り、ビデオ会議に招かれました[5]。会議に現れたCFOと同僚は、公開されている映像と音声から作られたディープフェイクでした。従業員は指示に従い、5つの口座へ15回にわたり、合計2億香港ドル(約40億円)を送金しました。この攻撃が発覚したのは、従業員が本社に問い合わせたときであり、文面、声、顔を確かめても相手が本人であることの確認にはならない状況が生まれています。
AIを悪用したソーシャルエンジニアリングの高度化
NCSCは、AIが新たな脅威ベクトルを生み出すのではなく、既存の戦術・技術・手順を進化・強化することでサイバー侵害の量と影響を増大させる可能性が高いと評価しています[6]。AIが変えたのは攻撃の実行しやすさといえます。
2024年の時点で、NCSCはAIがソーシャルエンジニアリングを「より効果的(effective)で、より効率的(efficient)で、検知しにくい(harder to detect)ものにする」ことはほぼ確実(almost certainly)と評価しています[7]。本記事では、この3つの評価軸を出発点に、AIを悪用したソーシャルエンジニアリングの高度化を図1のように整理します。「効果的」であることは標的に合わせた作り込み(①個別化)と、本人らしさを偽ること(②音声・映像を使ったなりすまし)に分類できます。「効率的」であることは、一定の成功率を保ったまま試行回数を増やせることを指すため、③攻撃の自動化・大規模化として扱います。「検知しにくい」は、④自然な文面として扱います。ただし、3つの軸は排他的ではありません。以下では、各項目が最も強く現れる軸に割り当てたうえで、①から④を順に説明します。
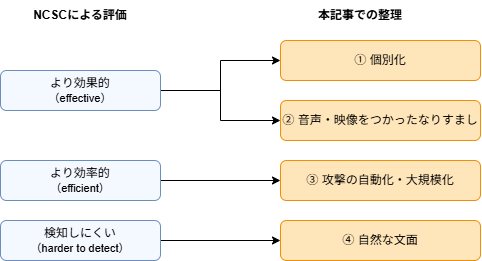
図 1 NCSCの評価軸と本記事の整理との対応(NCSCの評価をもとに著者により作成)
個別化:個別化自体はAIが生んだものではなく、スピアフィッシングでは以前から標的に合わせた文面が使われてきました。一方で、AIにより個別化に必要な時間とコストが削減されました。ベルリン工科大学らが実在組織の従業員7,741名に対して行った実地試験では、公開情報からLLMで生成したパーソナライズ版のクリック率は10.0%、同じLLMによる一般的な文面は3.7%で、1通あたりの費用は0.03ドル(約5円)未満でした[8]。前章で見たMicrosoftの観測でも、標的の職種や所属に応じて文面を動的に調整する手口が報告されており、個別化が運用のなかに組み込まれつつあることが予想されます。
音声・映像を使ったなりすまし:AI生成画像、ディープフェイク映像、リアルタイムの音声変換を利用したなりすましも可能になっています。米国成人4,100名を対象とした研究では、AI音声を使った詐欺の応諾意向は全体で16.5%、家族の窮状を装うシナリオでは最大36.1%でした[9]。同研究は、現時点のAI音声フィッシングの主要なリスクを、攻撃を低コストで自動化できる点と整理しています。
攻撃の自動化・大規模化:FBIは、AIが既存の手口を強化し、攻撃の「速度・規模・自動化(speed, scale, and automation)」を高めると表現しています[10]。前掲の試験では、同じ内容を人手で作ると100通で約11時間40分を要していました。AIにより、「大量化」と「個別化」を両立しやすくなったことが重要な変化です。
自然な文面:AIの登場以前は、不自然な言い回しや綴りの誤りが、フィッシングを見分ける主要な手掛かりでしたが、現在ではこの手掛かりの有効性が低下しています。NCSCは、生成AIが翻訳・綴り・文法の誤りなしに説得力のあるやり取りを可能にし、メールやパスワード再設定の要求が本物かどうかを判断しにくくすると評価しています。フィッシング対策協議会も、生成AIによる自然な文章表現により、不自然な日本語だけを手掛かりに判別することが難しくなったとしています[11]。
AI時代のソーシャルエンジニアリングへの対策
対策の主眼は、「AIが書いた文章を見破ること」に置くべきではありません。ディープフェイク検知でも、実環境で流通したデータでは既存検知モデルの性能低下が報告されており[12]、生成物そのものの真偽判定に依存する対策には限界があります。英国NCSCは、フィッシング対策を4つの層に分けて構築することを推奨しています[13]。
- 攻撃者が利用者に到達しにくくする:この層の目的は、攻撃を利用者の目に触れさせないことです。NCSCは、自組織のドメインがなりすまされないようDMARC、SPF、DKIMなどの対策技術を導入し、受信側でも送信者のDMARCポリシーを尊重することを求めています13。フィッシング対策協議会のガイドラインも、外部送信用メールサーバーの送信ドメイン認証への対応を必須としています11。公開情報は、AIによる個別化に利用され得る材料の一つであり、公開する組織・従業員情報を棚卸しすることは、説得力のあるメッセージを作るための材料を減らすための有効な対策です。
- 利用者が識別し、報告できるようにする:この層では、すり抜けてきた攻撃に気づける状態をつくります。「ソーシャルエンジニアリングとは」で整理した兆候に注目し、文面の違和感だけに依存するのではなく、この人物が、このタイミングで、この操作を要求することが妥当かを確認することが重要です。送金、権限変更、多要素認証の再設定、アプリケーションの承認といった重要・高リスクな操作は、依頼を受けた経路とは別の、既知の連絡先で確認します。FBIも、相手が示した番号ではなく、独立して調べた連絡先に自分から掛け直すよう求めています4。
- 成功した場合の影響から組織を守る:利用者が騙されうることを想定し、それが被害に直結しないようにします。たとえば、CISAはFIDO/WebAuthnを広く利用可能なフィッシング耐性のある認証技術と位置付けています[14]。
- インシデントに迅速に対応する:この層では被害範囲を広げないための対策を行います。リンクのクリック、パスワード入力、不審なアプリの認可のようなインシデント発生時に、速やかに報告できるようにします。報告後は、アカウントとセッションの無効化、認証情報の変更、不正に承認された連携アプリや権限の解除、ログの確認、影響範囲の調査へと進みます。正規の連携アプリを承認させる攻撃では、パスワードを変更しても付与済みの権限が残るため、承認済みアプリの棚卸しが欠かせません。
見抜く訓練から、報告できる組織へ
前章の4つの対策層のうち、第2層と第4層は技術的対策だけでは完結しません。利用者が兆候に気づいて報告し、組織がそれを受けて動くという、人の行動と運用に支えられて初めて機能します。これらの対策層を強化する手段として広く行われているのが、従業員への訓練です。代表的なのは、全従業員を対象とする年次のセキュリティ意識向上研修と、業務メールを装った模擬フィッシングメールに対する反応を評価する演習の2つです。
訓練の効果と限界
NCSCは、フィッシング対策のなかでも訓練、とりわけフィッシング演習が過度に重視されがちだと指摘し、どんな訓練でもすべてのフィッシングを見抜けるようにはできないと述べたうえで、何人がクリックしたかだけでなく、何人がフィッシングを報告したかに着目するよう勧めています13。大規模な実地研究でも、一般的に行われているフィッシング訓練の効果は限定的であることが示されています。医療機関の従業員19,500名超を対象に8か月・10回の演習を行った無作為化比較試験では、訓練群と対照群の平均失敗率の差は絶対値で1.7ポイントにとどまりました[15]。年次のセキュリティ意識向上研修についても、最近受講したかどうかと演習で失敗する確率との間に有意な関係は見られませんでした。これは訓練が無意味だということではなく、訓練に何を期待するかの問題です。目標は、すべてのフィッシングを見抜けるようにすることではなく、不審な要求に気づく、別経路で確認する、迷えば相談する、誤操作しても報告する、という一連の行動を取れるようにすることに置くべきです。
報告した人を責めない文化の醸成
NCSCは、フィッシングを見分けられなかった利用者を叱責しないよう求め、報復を恐れる利用者は誤りを速やかに報告しない、あるいはまったく報告しないと述べています。問題の報告がないことを評価する組織は、人が黙っておく動機を作ってしまいます13。CISAも、誤ったマルウェアダウンロードなどが発生した場合でも安全に報告できるようにすべきであり、責任を問わない文化(no-blame culture)が迅速な対応につながり、被害の拡大を抑えるとしています[16]。
インシデントを次の教育に生かす
訓練と報告の仕組みは、一度整えれば終わりではありません。報告された攻撃やヒヤリハットを調査し、どの対策が効果的だったのかを明らかにし、組織内で共有したうえで、組織の対策に反映し、その事例を次の教育へ生かすことが重要です。自組織で実際に起きたことは、汎用の演習教材より具体的で、意味のある訓練の実施に役立ちます。4つの層は一度組み立てて終わりの構成ではなく、この循環によって更新され続けるべきです。
おわりに
ソーシャルエンジニアリングの手口そのものは新しくなく、AIが変えたのは実行のしやすさです。個別化となりすましが効果を押し上げ、自動化が試行回数を増やし、自然な文面が簡単に見分ける手掛かりを奪いました。だからこそ、対策の主眼を見破ることに置くべきではありません。攻撃を届かせない、気づいて報告できる、被害を広げない、迅速に対応する。これらの層を重ね、どれかをすり抜けても攻撃を止める備えが求められます。
[1] NIST Computer Security Resource Center (CSRC), “social engineering,” https://csrc.nist.gov/glossary/term/social_engineering
[2] UK National Cyber Security Centre, “Phishing scams: how to spot and report them,” https://www.ncsc.gov.uk/collection/phishing-scams/spot-scams
[3] Microsoft Threat Intelligence, “AI as tradecraft: How threat actors operationalize AI,” https://www.microsoft.com/en-us/security/blog/2026/03/06/ai-as-tradecraft-how-threat-actors-operationalize-ai/
[4] FBI IC3, “Senior US Officials Impersonated in Malicious Messaging Campaign,” https://www.ic3.gov/PSA/2025/PSA250515
[5] World Economic Forum, “Cybercrime: Lessons learned from a $25m deepfake attack,” https://www.weforum.org/stories/2025/02/deepfake-ai-cybercrime-arup/ および CNN, “Arup revealed as victim of $25 million deepfake scam involving Hong Kong employee,” https://www.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk
[6] UK National Cyber Security Centre, “Impact of AI on cyber threat from now to 2027,” https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027
[7] UK National Cyber Security Centre, “The near-term impact of AI on the cyber threat,” https://www.ncsc.gov.uk/report/impact-of-ai-on-cyber-threat
[8] Stefan Czybik et al., “A Large-Scale Study of Personalized Phishing using Large Language Models,” 35th USENIX Security Symposium (USENIX Security ’26), 2026.
[9] Fred Heiding et al., “Evaluating AI Models’ Capability to Automate Voice Phishing Attacks,” Expert Systems with Applications, 2026.
[10] FBI San Francisco, “FBI Warns of Increasing Threat of Cyber Criminals Utilizing Artificial Intelligence,” https://www.fbi.gov/contact-us/field-offices/sanfrancisco/news/fbi-warns-of-increasing-threat-of-cyber-criminals-utilizing-artificial-intelligence
[11] フィッシング対策協議会, “フィッシング対策ガイドライン 2026年度版, ” https://www.antiphishing.jp/report/antiphishing_guideline_2026.pdf
[12] Nuria Alina Chandra et al., “Deepfake-Eval-2024: A Multi-Modal In-the-Wild Benchmark of Deepfakes Circulated in 2024,” 2024.
[13] UK National Cyber Security Centre, “Phishing attacks: defending your organisation,” https://www.ncsc.gov.uk/guidance/phishing
[14] CISA, “Implementing Phishing-Resistant MFA”(Fact Sheet), https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf
[15] Grant Ho et al., “Understanding the Efficacy of Phishing Training in Practice,” IEEE Symposium on Security and Privacy, 2025.
[16] CISA, “Four Cybersecurity Essentials for SLTTs.” https://www.cisa.gov/resources-tools/resources/four-cybersecurity-essentials-sltts